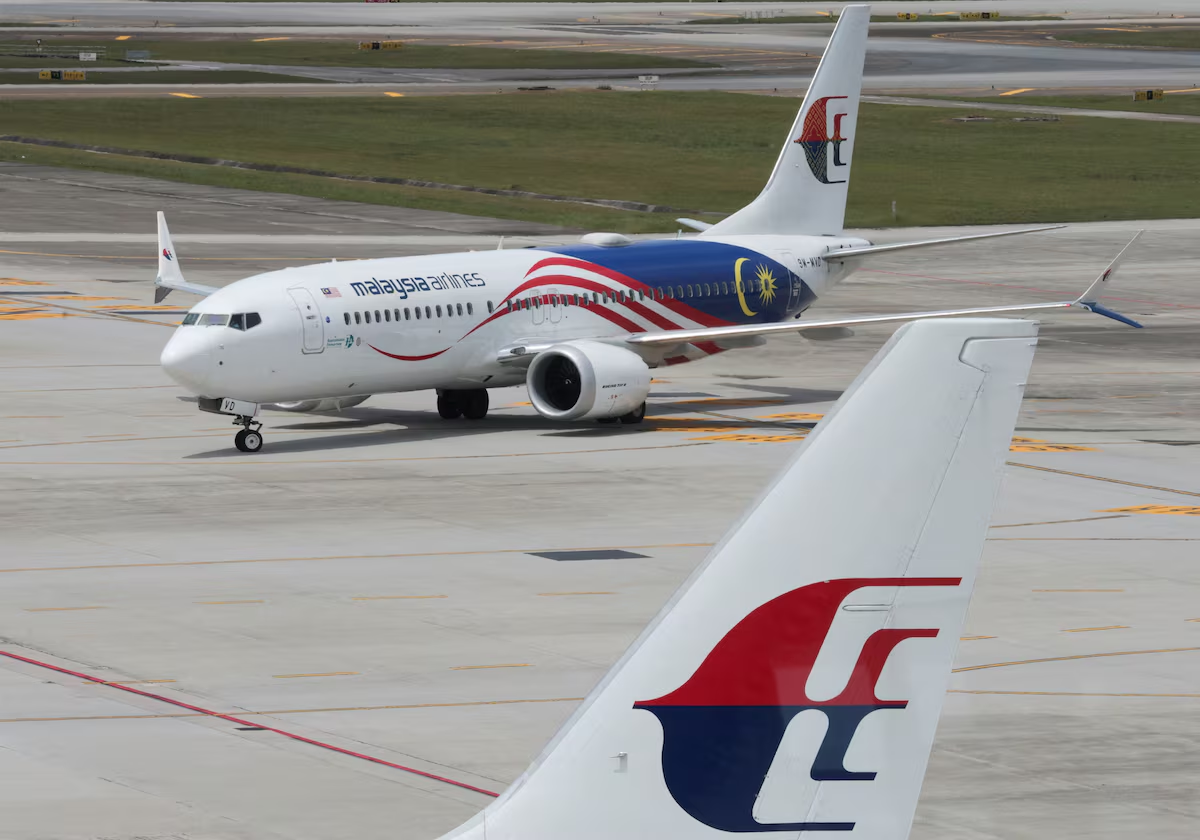
شرکت هوایی مالیزیا اعلام کرده است که در پی یک رخنهی امنیتی در سامانهی رزرواسیون شرکت «آمادئوس»، احتمال دارد اطلاعات شماری از مسافران این شرکت در معرض دسترسی غیرمجاز قرار گرفته باشد.
به گزارش رویترز، این شرکت امروز (یکشنبه، ۱ نوامبر) گفته است که این رویداد ممکن است اطلاعات پردازششدهی مشتریان از آگست ۲۰۲۳ تا سپتامبر ۲۰۲۶ را تحت تاثیر قرار داده باشد.
شرکت هوایی مالیزیا تاکید کرده که سامانههای داخلی آن هک نشدهاند و تاکنون هیچ نشانهای از دسترسی غیرمجاز به اطلاعات مالی مشتریان به دست نیامده است.
این شرکت افزوده که با همکاری آمادئوس و نهادهای مرتبط، بررسیها برای روشن شدن ابعاد رخنهی امنیتی ادامه دارد و از مسافران خواسته است در برابر پیامها و تماسهای مشکوک، بهویژه درخواستهای دریافت اطلاعات شخصی و مالی، هوشیار باشند.
در روزهای پسین، چند شرکت بزرگ هوایی دیگر نیز از آسیبدیدن اطلاعات مشتریان خود در نتیجهی همین رخنه خبر دادهاند. شرکت کاتای پاسیفیک اعلام کرده که اطلاعات مربوط به ۵۳ هزار رزرواسیون پرواز تحت تاثیر قرار گرفته و خطوط هوایی جاپان نیز از افشای اطلاعات ۹۲ هزار مشتری خود خبر داده است.
شرکت آسیانا در کوریای جنوبی نیز از جمله شرکتهای آسیبدیده است.
آمادئوس، ارائهدهندهی خدمات فناوری رزرواسیون پرواز، وجود یک آسیبپذیری امنیتی در محیط نمایش اطلاعات رزرواسیون را تایید کرده، اما هنوز شمار مجموع مشتریانی را که اطلاعاتشان تحت تاثیر قرار گرفته، اعلام نکرده است.